Naviguer dans les exigences de la politique d'assurance cyberrisques
Les entreprises font face à une menace croissante de cyberattaques. Naviguez dans les exigences des politiques d'assurance cyberrisques grâce à cette liste de vérification.


Les entreprises font face à une menace croissante de cyberattaques, rendant essentielle l'obtention d'une couverture complète d'assurance cyberrisques.
Des recherches montrent qu'il y a eu 2 365 cyberattaques en 2023, avec 343 338 964 victimes.
Sans assurance cyberrisques complète, les impacts financiers et opérationnels d'un cyberincident peuvent être dévastateurs. Des violations de données aux attaques de rançongiciels, ces menaces peuvent paralyser les entreprises, entraînant des pertes importantes et des dommages à long terme.
Comme le dit Dan Munk, PDG de Fencecore, « L'assurance cyberrisques agit comme un gilet pare-balles, protégeant les entreprises des retombées financières des cyberincidents. »
Pour atténuer ces risques, les entreprises doivent comprendre et naviguer dans les complexités des polices d'assurance cyberrisques. Ce billet offre une liste de vérification complète de la couverture d'assurance cyberrisques, soulignant ce que chaque entreprise doit savoir pour se protéger des cybermenaces.
Vous avez du mal à suivre les menaces en évolution?
Les solutions de Fencecore évoluent avec les dernières cybermenaces pour vous garder en sécurité.
Comprendre la couverture d'assurance cyberrisques
L'assurance cyberrisques est conçue pour couvrir les coûts associés aux cyberincidents, notamment les violations de données, les attaques de rançongiciels et d'autres formes de cyberattaques.
Elle aide les entreprises à se remettre en couvrant les dépenses liées à la réponse aux incidents, aux honoraires juridiques et à l'interruption des activités. Cependant, toutes les polices ne sont pas égales. Comprendre les exigences spécifiques de la politique d'assurance cyberrisques est crucial pour assurer une protection adéquate.
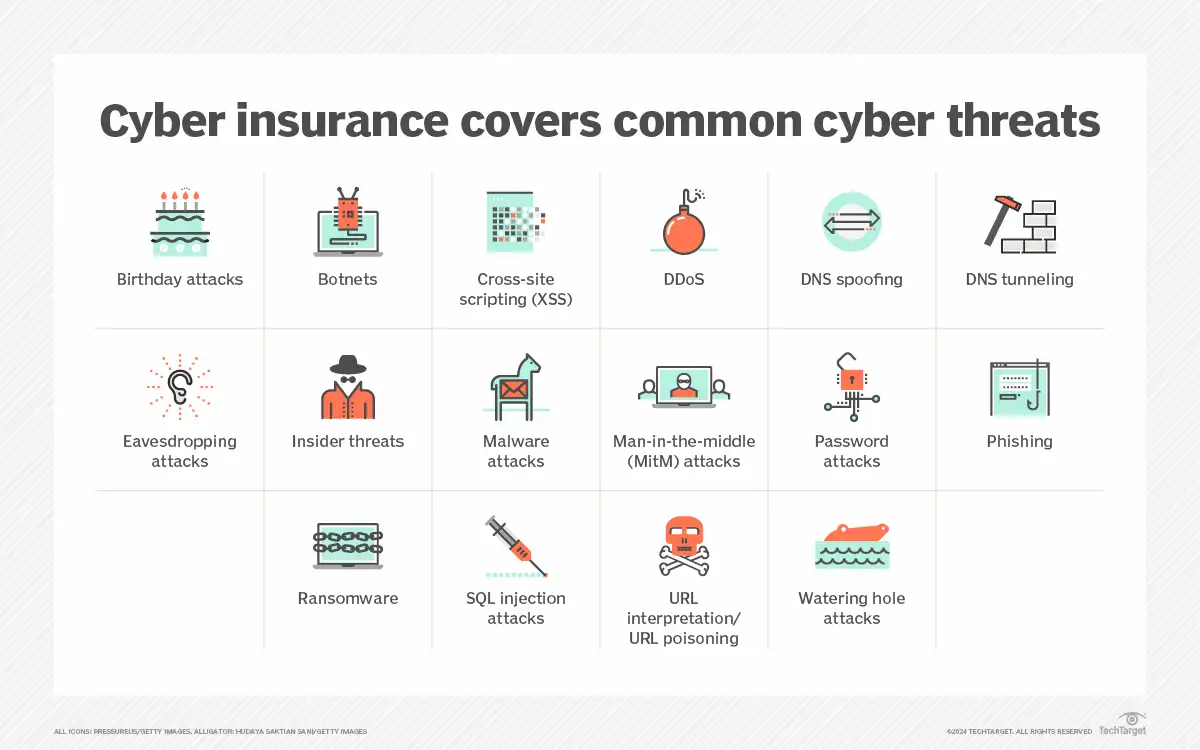
Source : TechTarget
Eléments clés d'une politique d'assurance cyberrisques
Avant de plonger dans la liste de vérification, il est important de comprendre les éléments clés qui constituent une police d'assurance cyberrisques robuste. Ces éléments comprennent :
- Couverture de première partie : Couvre les coûts directs qu'une entreprise engage à la suite d'un cyberincident, tels que la récupération de données, l'interruption des activités et la gestion de crise.
- Couverture de tierce partie : Couvre les frais juridiques, les règlements et les amendes réglementaires résultant d'un cyberincident affectant les clients ou partenaires.
- Assurance responsabilité cyberrisques : Englobe la couverture de première et tierce parties, offrant une protection complète contre divers cyberrisques.
Liste de vérification de la couverture d'assurance cyberrisques
Pour vous assurer que votre entreprise répond aux exigences d'assurance cyberrisques, suivez cette liste de vérification détaillée :
1. Effectuer une évaluation complète des risques
Une évaluation approfondie des risques est le fondement de toute politique d'assurance cyberrisques. Identifiez les vulnérabilités de votre organisation, évaluez l'impact potentiel de différentes cybermenaces et priorisez les risques en fonction de leur probabilité et de leur gravité. Cette évaluation aide à déterminer la couverture nécessaire et guide la mise en œuvre de contrôles de sécurité efficaces.
2. Mettre en œuvre des contrôles de sécurité robustes
Les compagnies d'assurance exigent que les entreprises disposent de certains contrôles de sécurité pour se qualifier à la couverture. Ces contrôles peuvent inclure :
- Pare-feux et logiciels antivirus : Essentiels pour prévenir les accès non autorisés et détecter les activités malveillantes.
- Chiffrement : Protège les données sensibles en les rendant illisibles pour les utilisateurs non autorisés.
- Authentification multifacteur (AMF) : Ajoute une couche de sécurité supplémentaire en exigeant plusieurs formes de vérification pour l'accès.
- Mises à jour logicielles régulières : S'assure que les systèmes sont protégés contre les vulnérabilités connues.
3. Développer un plan de réponse aux incidents
Un plan de réponse aux incidents décrit les étapes que votre organisation prendra lors d'un cyberincident. Il doit inclure des procédures pour détecter et répondre aux menaces, communiquer avec les parties prenantes et se remettre de l'incident.
Un plan bien documenté démontre aux compagnies d'assurance que votre entreprise est préparée à gérer les cyberincidents efficacement.
4. Former les employés aux meilleures pratiques en matière de cybersécurité
95 % des violations de cybersécurité sont dues à l'erreur humaine. Organisez des sessions de formation régulières pour éduquer les employés sur les meilleures pratiques en matière de cybersécurité, telles que la reconnaissance des tentatives d'hameçonnage, l'utilisation de mots de passe robustes et le signalement des activités suspectes. Des employés bien formés constituent une ligne de défense essentielle contre les cyberattaques.
5. Réviser et mettre à jour les politiques régulièrement
Les cybermenaces évoluent constamment, et votre politique d'assurance cyberrisques devrait en faire autant. Révisez et mettez à jour régulièrement votre police pour vous assurer qu'elle couvre les menaces émergentes et correspond aux besoins changeants de votre organisation. Engagez-vous avec votre fournisseur d'assurance pour comprendre les dernières exigences de la politique et apporter les ajustements nécessaires.
6. Évaluer la couverture des tierces parties
De nombreux cyberincidents impliquent des fournisseurs ou partenaires tiers. Assurez-vous que votre police d'assurance cyberrisques inclut la couverture des tierces parties pour protéger votre entreprise des responsabilités découlant des violations de tiers. Évaluez les pratiques de cybersécurité de vos fournisseurs et exigez qu'ils disposent de leur propre couverture d'assurance cyberrisques.
Caractéristiques de la politique d'assurance cyberrisques
CaractéristiqueDescriptionImportanceSoutien en réponse aux incidentsAssistance pour gérer les cyberincidents.ÉlevéeConsultation juridiqueAccès à des conseils et services juridiques.MoyenneEnquête médico-légaleAnalyse approfondie des cyberincidents.ÉlevéeGestion des relations publiquesAide à gérer la perception publique après un incident.MoyenneCouverture de paiement de rançonCouverture pour les paiements de rançon.Élevée
7. Assurer une couverture adéquate pour l'interruption des activités
Un cyberincident peut perturber les opérations commerciales, entraînant des pertes financières importantes. La couverture pour interruption des activités compense les revenus perdus pendant l'arrêt.
Vérifiez que votre police offre une couverture suffisante pour les pannes prolongées et inclut des dispositions pour couvrir les coûts de retour aux opérations normales.
Liste de vérification élargie de la couverture d'assurance cyberrisques
8. Révisions régulières de la politique
- Révisez et mettez à jour votre police d'assurance cyberrisques annuellement.
- Assurez-vous que la police couvre les menaces nouvelles et émergentes.
9. Gestion des risques liés aux fournisseurs
- Évaluez les pratiques de cybersécurité des fournisseurs tiers.
- Exigez que les fournisseurs disposent de leur propre couverture d'assurance cyberrisques.
10. Évaluation complète de la couverture
- Vérifiez que la police couvre divers types de cyberincidents.
- Assurez une couverture pour les attaques de rançongiciels, l'ingénierie sociale et les défaillances de sécurité réseau.
11. Documentation détaillée des incidents
- Conservez des dossiers détaillés de tout cyberincident.
- Utilisez la documentation pour soutenir les réclamations et améliorer les réponses futures.
12. Conformité juridique et réglementaire
- Assurez-vous que votre police est conforme aux exigences juridiques et réglementaires pertinentes.
- Restez informé des changements dans les lois et normes de cybersécurité.
Menaces spécifiques à aborder
Lors du choix d'une police d'assurance cyberrisques, assurez-vous qu'elle couvre un éventail de menaces spécifiques, notamment :
- Attaques de rançongiciels : Couverture pour les paiements de rançon, la récupération de données et l'interruption des activités causée par des rançongiciels.
- Ingénierie sociale : Protection contre les stratagmes frauduleux qui manipulent les employés pour divulguer des informations confidentielles.
- Défaillances de sécurité réseau : Couverture pour les violations résultant de défaillances de sécurité réseau, notamment l'accès non autorisé et le vol de données.
Autres ressources qui pourraient vous intéresser :
- Avantages de la formation en sensibilisation à la cybersécurité pour les entreprises
- 5 essentiels en cybersécurité pour votre entreprise
- 3 signes qu'il est temps de planifier une évaluation du réseau
Protégez votre entreprise avec l'expertise de Fencecore
Protéger votre entreprise contre les cybermenaces n'est plus facultatif—c'est essentiel. En suivant cette liste de vérification complète de la couverture d'assurance cyberrisques, vous pouvez vous assurer que votre entreprise est bien préparée à gérer tout cyberincident.
N'oubliez pas que la bonne police d'assurance cyberrisques ne couvre pas seulement les pertes financières, mais offre aussi la tranquillité d'esprit, sachant que votre entreprise est protégée contre les cybermenaces en évolution.
Découvrez les services de cybersécurité de confiance près de chez vous :
Fencecore offre l'expertise nécessaire pour aider les entreprises à naviguer dans ces complexités et à sécuriser la bonne couverture. Communiquez avec nous aujourd'hui pour planifier une consultation gratuite et protégez votre entreprise des cybermenaces.
_____________________________
Contactez notre équipe dès aujourd'hui pour découvrir comment vous pouvez économiser jusqu'à 30 % sur les services TI gérés.
Suivez Fencecore sur LinkedIn | Suivez Fencecore sur Facebook
Parlez à notre équipe
Whether you’re looking to strengthen security, modernize your infrastructure, explore AI, or simply get more from your existing technology, we’re here to help. Tell us what you’re working on and a FENCECORE expert will be in touch.